Assess Once, Comply to Many


Foundation for FISMA and FedRAMP
NIST 800-53 serves as the information security standard for both FISMA and FedRAMP, so a single control program supports multiple federal requirements.

Security and Privacy in One Catalogue
Rev. 5 consolidates security and privacy controls into a single catalog, addressing both functionality and assurance.

Right-Sized to Your Systems
Baseline control sets are scaled to the FIPS 199 categorization of the system in scope, so you implement what your mission impact level requires.

Maps to Other Frameworks
NIST publishes crosswalks from 800-53 Rev. 5 to the NIST Cybersecurity Framework, the Privacy Framework, and ISO/IEC 27001:2022, supporting an assess-once approach.
What is NIST SP 800-53?
The current version is Revision 5, published September 2020 with updates through December 10, 2020. NIST issued a minor release, Release 5.2.0, on August 27, 2025, adding controls SA-15(13), SA-24, and SI-02(07) and revising others. The standard covers categorization systems by mission impact, minimum security requirements, and guidance on selecting, assessing, certifying, and accrediting controls. The companion publications are SP 800-53A (assessment procedures) and SP 800-53B (control baselines).
The 20 control families: Access Control (AC), Awareness and Training (AT), Audit and Accountability (AU), Assessment, Authorization, and Monitoring (CA), Configuration Management (CM), Contingency Planning (CP), Identification and Authentication (IA), Incident Response (IR), Maintenance (MA), Media Protection (MP), Physical and Environmental Protection (PE), Planning (PL), Program Management (PM), Personnel Security (PS), PII Processing and Transparency (PT), Risk Assessment (RA), System and Services Acquisition (SA), System and Communications Protection (SC), System and Information Integrity (SI), and Supply Chain Risk Management (SR).
Why Choose ControlCase for NIST 800-53 Assessment?
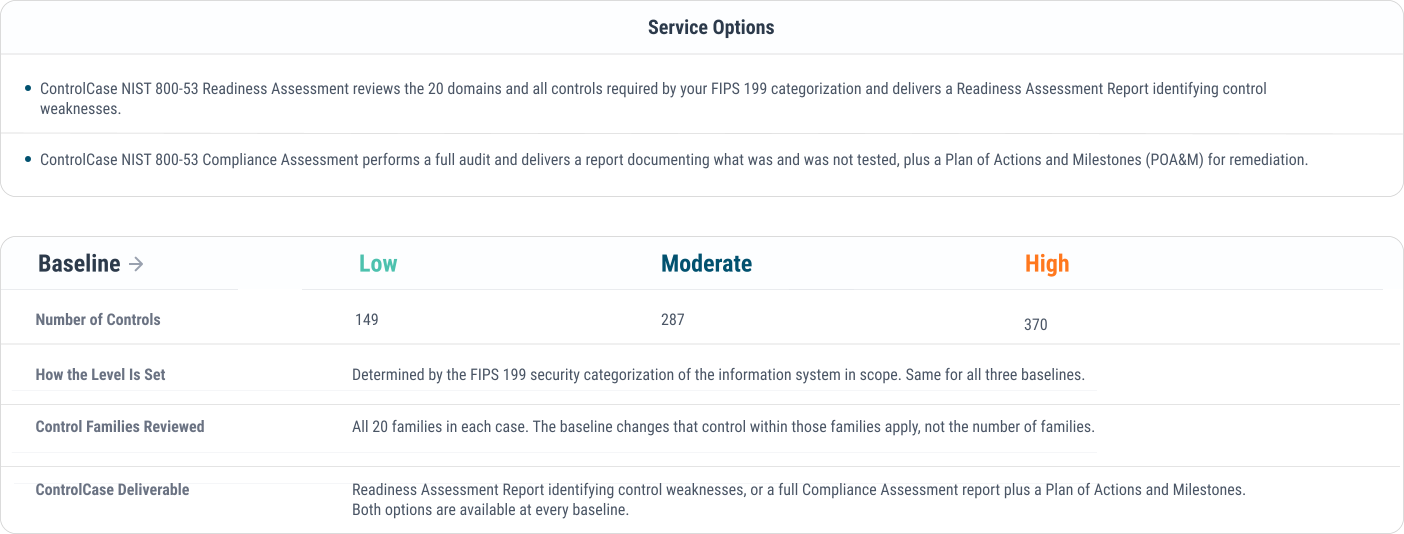
Which Baseline Applies to Your Systems?
149 controls, per ControlCase.
287 controls, per ControlCase.
370 controls, per ControlCase.
ControlCase NIST 800-53 Assessment Process